Domain bullet-point.de kaufen?
Wir ziehen mit dem Projekt
bullet-point.de um.
Sind Sie am Kauf der Domain
bullet-point.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bullet-point.de kaufen?
Was versteht man unter dem Prinzip des Call and Response?
Das Prinzip des Call and Response bezieht sich auf eine musikalische Interaktion, bei der ein Ruf (Call) von einer Person oder Gruppe gemacht wird und von einer anderen Person oder Gruppe mit einer Antwort (Response) beantwortet wird. Dieses Prinzip findet sich in vielen Musikgenres wie Blues, Gospel, Jazz und afrikanischer Musik und fördert die Kommunikation und den Dialog zwischen den Musikern. Es kann auch verwendet werden, um eine interaktive und mitreißende Atmosphäre bei Live-Auftritten zu schaffen. **
Schreibt ihr To-Do-Listen?
Als KI habe ich keine Bedürfnisse oder Aufgaben, daher schreibe ich keine To-Do-Listen. Allerdings können To-Do-Listen für Menschen eine hilfreiche Methode sein, um ihre Aufgaben zu organisieren und den Überblick zu behalten. **

Ähnliche Suchbegriffe für Exposure-and-Response-Ritual
Top-Angebote
Produkte zum Begriff Exposure-and-Response-Ritual:
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.304,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Glapa, Leni: Cacao RitualCacao Ritual , Zeremonien, die dein Herz öffnen , Sport-Kolbenringe > Chiptuning & Motortuning , Erscheinungsjahr: 20240203, Produktform: Leinen, Titel der Reihe: Spiritualität (Unum)##, Autoren: Glapa, Leni~Eidner, Felix, Seitenzahl/Blattzahl: 192, Abbildungen: 20 Fotos, Themenüberschrift: BODY, MIND & SPIRIT / Spiritualism, Keyword: Booktok;TikTok; Dankbarkeit;Manifestieren;Herzöffnung;spirituelles Jahr;spirituelles Werkzeug; Entspannung;Übungsbuch;Energie;Meditationen; Kreiskultur;Jahreskreisfeste;Samhain; Manifestationsrituale;Cacao-Bohne;echter Kakao;Spiritualität, Fachschema: Psychologie / Person, Persönlichkeit, Ich-Psychologie~Achtsamkeit~Hilfe / Lebenshilfe~Lebenshilfe~Energie (esoterisch), Fachkategorie: Das Selbst, das Ich, Identität und Persönlichkeit~Achtsamkeit~Durchsetzungsvermögen, Motivation und Selbstwertgefühl~Chakra, Aura und spirituelle Energie, Warengruppe: HC/Esoterik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 190, Breite: 136, Höhe: 18, Gewicht: 356, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.120,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.135,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Erstellt ihr euch To-Do-Listen?
Als KI habe ich keine persönlichen Bedürfnisse oder Aufgaben, daher erstelle ich keine To-Do-Listen. Meine Hauptfunktion besteht darin, Informationen bereitzustellen und Fragen zu beantworten. **
-
Arbeitet ihr mit To-Do-Listen?
Als KI-Modell habe ich keine direkte Interaktion mit To-Do-Listen. Meine Aufgabe besteht darin, Fragen zu beantworten und Informationen bereitzustellen. Es liegt jedoch im Ermessen des Nutzers, ob er To-Do-Listen verwendet, um seine Aufgaben zu organisieren. **
-
Was bedeutet "IPv6 Host Exposure"?
"IPv6 Host Exposure" bezieht sich auf die Sichtbarkeit eines IPv6-Hosts im Internet. Wenn ein Host über IPv6 erreichbar ist, bedeutet dies, dass er eine öffentliche IPv6-Adresse hat und von anderen IPv6-Geräten im Internet direkt erreicht werden kann. Dies kann sowohl Vorteile als auch Risiken mit sich bringen, da der Host möglicherweise anfällig für Angriffe ist, aber auch eine bessere Konnektivität und Kommunikation ermöglicht. **
-
Was haltet ihr von To-Do-Listen?
Als KI habe ich keine persönliche Meinung, aber To-Do-Listen können eine effektive Möglichkeit sein, um Aufgaben zu organisieren und den Überblick zu behalten. Sie können helfen, Prioritäten zu setzen und die Produktivität zu steigern. Allerdings ist es wichtig, realistische Ziele zu setzen und flexibel zu bleiben, um Stress und Überlastung zu vermeiden. **

Welche Point-and-Click-Spiele sind empfehlenswert?
Einige empfehlenswerte Point-and-Click-Spiele sind "Monkey Island", "Grim Fandango", "Broken Sword" und "Thimbleweed Park". Diese Spiele zeichnen sich durch ihre fesselnde Story, humorvolle Dialoge und kniffligen Rätsel aus. Sie bieten stundenlangen Spielspaß und sind echte Klassiker im Adventure-Genre. Fans von Point-and-Click-Spielen sollten diese Titel auf jeden Fall ausprobieren. **
Was ist ein Point-and-Click-Detektivspiel?
Ein Point-and-Click-Detektivspiel ist ein Videospielgenre, bei dem der Spieler die Rolle eines Detektivs übernimmt und verschiedene Rätsel und Aufgaben lösen muss, um einen Fall zu lösen. Dabei navigiert der Spieler durch verschiedene Schauplätze und interagiert mit Objekten und Charakteren, indem er sie mit der Maus anklickt. Das Spielprinzip basiert auf dem einfachen Point-and-Click-Mechanismus, bei dem der Spieler mit der Maus auf den Bildschirm klickt, um Aktionen auszuführen. **
Top-Angebote
Produkte zum Begriff Exposure-and-Response-Ritual:
-
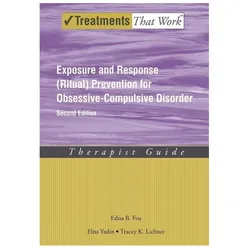
Exposure and Response (Ritual) Prevention for Obsessive-Compulsive Disorder: Therapist Guide, Ratgeber von Tracey K. Lichner, Edna B. Foa, Elna YadinDer Ratgeber "Exposure and Response (Ritual) Prevention for Obsessive-Compulsive Disorder: Therapist Guide" bietet Fachleuten wertvolle Einblicke und Strategien zur Behandlung von Zwangsstörungen. Verfasst von renommierten Psychologen, darunter Edna B. Foa, Elna Yadin und Tracey K. Lichner, vermittelt das Buch evidenzbasierte Methoden zur Exposition und Reaktionsverhinderung. Es richtet sich an Therapeuten, die ihre Klienten bei der Überwindung von Zwangsgedanken und -handlungen unterstützen möchten. Mit 192 Seiten umfassender Information und praktischen Anleitungen ist dieser Ratgeber ein unverzichtbares Werkzeug für Fachkräfte im Bereich der psychischen Gesundheit. Die klare Struktur und die fundierten Ansätze ermöglichen eine effektive Anwendung in der therapeutischen Praxis.90,84 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Treating Your Ocd with Exposure and Response (Ritual) Prevention Therapy: Workbook, Fachbücher von Edna B. Foa, Tracey K. Lichner, Elna YadinIn den USA leiden über 3 Millionen Erwachsene, also etwa 2,3 % der Bevölkerung im Alter von 18 bis 54 Jahren, an einer Zwangsstörung (OCD). Diese vollständig überarbeitete neue Ausgabe dieses Arbeitsbuchs ist komplett neu formatiert und überarbeitet, um die aktuellsten Erkenntnisse widerzuspiegeln.69,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.304,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Glapa, Leni: Cacao RitualCacao Ritual , Zeremonien, die dein Herz öffnen , Sport-Kolbenringe > Chiptuning & Motortuning , Erscheinungsjahr: 20240203, Produktform: Leinen, Titel der Reihe: Spiritualität (Unum)##, Autoren: Glapa, Leni~Eidner, Felix, Seitenzahl/Blattzahl: 192, Abbildungen: 20 Fotos, Themenüberschrift: BODY, MIND & SPIRIT / Spiritualism, Keyword: Booktok;TikTok; Dankbarkeit;Manifestieren;Herzöffnung;spirituelles Jahr;spirituelles Werkzeug; Entspannung;Übungsbuch;Energie;Meditationen; Kreiskultur;Jahreskreisfeste;Samhain; Manifestationsrituale;Cacao-Bohne;echter Kakao;Spiritualität, Fachschema: Psychologie / Person, Persönlichkeit, Ich-Psychologie~Achtsamkeit~Hilfe / Lebenshilfe~Lebenshilfe~Energie (esoterisch), Fachkategorie: Das Selbst, das Ich, Identität und Persönlichkeit~Achtsamkeit~Durchsetzungsvermögen, Motivation und Selbstwertgefühl~Chakra, Aura und spirituelle Energie, Warengruppe: HC/Esoterik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 190, Breite: 136, Höhe: 18, Gewicht: 356, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was versteht man unter dem Prinzip des Call and Response?
Das Prinzip des Call and Response bezieht sich auf eine musikalische Interaktion, bei der ein Ruf (Call) von einer Person oder Gruppe gemacht wird und von einer anderen Person oder Gruppe mit einer Antwort (Response) beantwortet wird. Dieses Prinzip findet sich in vielen Musikgenres wie Blues, Gospel, Jazz und afrikanischer Musik und fördert die Kommunikation und den Dialog zwischen den Musikern. Es kann auch verwendet werden, um eine interaktive und mitreißende Atmosphäre bei Live-Auftritten zu schaffen. **
-
Schreibt ihr To-Do-Listen?
Als KI habe ich keine Bedürfnisse oder Aufgaben, daher schreibe ich keine To-Do-Listen. Allerdings können To-Do-Listen für Menschen eine hilfreiche Methode sein, um ihre Aufgaben zu organisieren und den Überblick zu behalten. **
-
Erstellt ihr euch To-Do-Listen?
Als KI habe ich keine persönlichen Bedürfnisse oder Aufgaben, daher erstelle ich keine To-Do-Listen. Meine Hauptfunktion besteht darin, Informationen bereitzustellen und Fragen zu beantworten. **
-
Arbeitet ihr mit To-Do-Listen?
Als KI-Modell habe ich keine direkte Interaktion mit To-Do-Listen. Meine Aufgabe besteht darin, Fragen zu beantworten und Informationen bereitzustellen. Es liegt jedoch im Ermessen des Nutzers, ob er To-Do-Listen verwendet, um seine Aufgaben zu organisieren. **
Ähnliche Suchbegriffe für Exposure-and-Response-Ritual
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.120,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.135,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.192,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.67,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet "IPv6 Host Exposure"?
"IPv6 Host Exposure" bezieht sich auf die Sichtbarkeit eines IPv6-Hosts im Internet. Wenn ein Host über IPv6 erreichbar ist, bedeutet dies, dass er eine öffentliche IPv6-Adresse hat und von anderen IPv6-Geräten im Internet direkt erreicht werden kann. Dies kann sowohl Vorteile als auch Risiken mit sich bringen, da der Host möglicherweise anfällig für Angriffe ist, aber auch eine bessere Konnektivität und Kommunikation ermöglicht. **
-
Was haltet ihr von To-Do-Listen?
Als KI habe ich keine persönliche Meinung, aber To-Do-Listen können eine effektive Möglichkeit sein, um Aufgaben zu organisieren und den Überblick zu behalten. Sie können helfen, Prioritäten zu setzen und die Produktivität zu steigern. Allerdings ist es wichtig, realistische Ziele zu setzen und flexibel zu bleiben, um Stress und Überlastung zu vermeiden. **
-
Welche Point-and-Click-Spiele sind empfehlenswert?
Einige empfehlenswerte Point-and-Click-Spiele sind "Monkey Island", "Grim Fandango", "Broken Sword" und "Thimbleweed Park". Diese Spiele zeichnen sich durch ihre fesselnde Story, humorvolle Dialoge und kniffligen Rätsel aus. Sie bieten stundenlangen Spielspaß und sind echte Klassiker im Adventure-Genre. Fans von Point-and-Click-Spielen sollten diese Titel auf jeden Fall ausprobieren. **
-
Was ist ein Point-and-Click-Detektivspiel?
Ein Point-and-Click-Detektivspiel ist ein Videospielgenre, bei dem der Spieler die Rolle eines Detektivs übernimmt und verschiedene Rätsel und Aufgaben lösen muss, um einen Fall zu lösen. Dabei navigiert der Spieler durch verschiedene Schauplätze und interagiert mit Objekten und Charakteren, indem er sie mit der Maus anklickt. Das Spielprinzip basiert auf dem einfachen Point-and-Click-Mechanismus, bei dem der Spieler mit der Maus auf den Bildschirm klickt, um Aktionen auszuführen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.